
Тривога "барахлила" не тільки в Україні. Про що попереджали росіян та хто може за цим стояти
- Автор
-

- Дата публікації


Через офіційні канали поширювали фейки про хімічну, радіаційну та ядерну загрози
Довіряйте надійному — підпишіться на Telegraf у Google Новинах

Ввечері 1 листопада відбулася кібератака не лише на український застосунок для оповіщення. Зламу також зазнали російські ресурси оповіщення по небезпеку — додаток МНС РФ та канали у MAX.
"Телеграф" розповідає, що сталося та хто може стояти за зламами. Розібратися допоміг штучний інтелект ChatGPT.
Які повідомлення прийшли росіянам
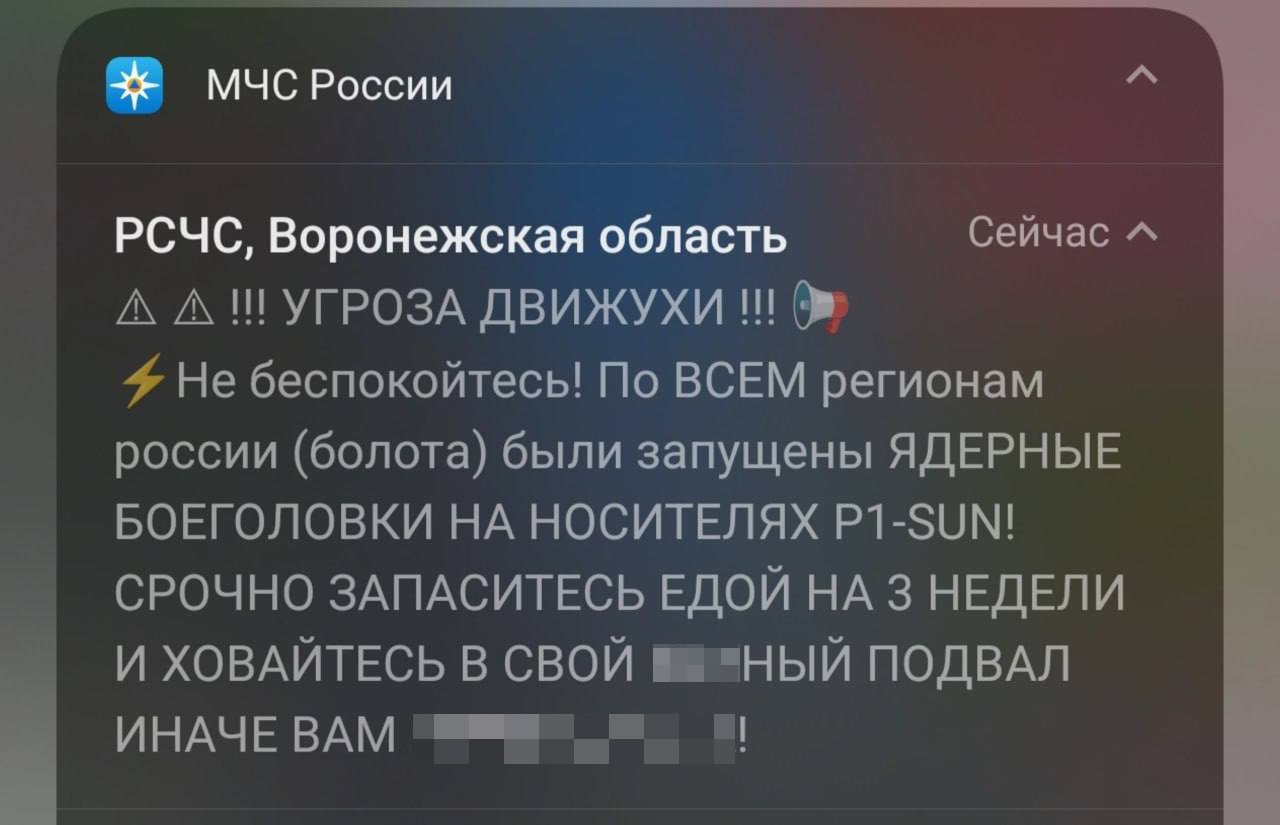
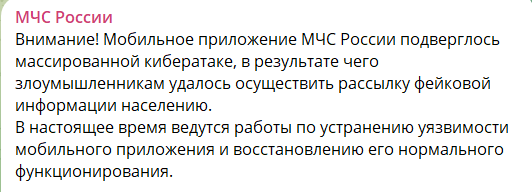
Через кілька годин після атаки на український додаток відбулася кібератака на додаток МНС РФ та канали попереджень про небезпеку у MAX (російський месенджер). Поширювалися фейки про запущені по РФ "ядерні боєголовки" на дронах P1-SUN розробки SkyFall – це українські дрони-перехоплювачі для боротьби з "шахедами". Росіян закликали запастися їжею та ховатися у підвалах. Невдовзі МНС РФ підтвердило злам та заявило про роботу над та відновленням системи.
Які фейки з'явилися в українському додатку
Через український застосунок надходили неправдиві повідомлення про хімічну та радіаційну загрозу, бої в Києві й запуск "Орєшніка". Вони були спрямовані на залякування людей і мали на меті підрив довіри до офіційних сповіщень.
Що могло статися
Основна робоча версія – російські хакери атакували Україну, а українські кіберактивісти відповіли на цей напад. Однак зв’язок між інцидентами залишається припущенням. В обох випадках було використано офіційні канали екстреного інформування, щоб поширювати залякувальні повідомлення.
Кого пов’язують з атаками
До атаки на український застосунок могли бути причетні російські хакерські групи. Така версія випливає зі змісту повідомлень і логіки російських інформаційно-психологічних операцій. Українська сторона також заявляла про російський слід.
Злам російської системи пов’язують з українськими хакерами або партизанськими мережами. У мережі причетними до інциденту називали представників руху "АТЕШ", однак подібні дані не підтверджені. Однак загалом версія про відповідь на втручання в український застосунок має право на життя.
На користь такого пояснення свідчать зміст фейків, контекст російсько-українського протистояння та послідовність подій. Однак сама черговість зламів не доводить, що їх організували як атаку та відповідь на неї.
Які ще версії пояснюють злами
Злами могли бути незалежними операціями різних хакерських груп, які скористалися вразливостями систем. У такому разі інциденти сталися близько в часі й мали схожі цілі, але за ними стояли різні організатори.
Є й теоретична версія про російську операцію під чужим прапором: Росія могла інсценувати атаку на власні канали, щоб створити враження взаємних кібератак і відвернути увагу від власних дій. Як і припущення про скоординовану провокацію третьої сторони, ця версія не підтверджена.
Раніше "Телеграф" розповідав про кібератаку на сайт "АТБ" на початку жовтня. Що сталося.