
Тревога "барахлила" не только в Украине. О чем предупреждали россиян и кто может за этим стоять
- Автор
-

- Дата публикации


Через официальные каналы распространяли фейки о химической, радиационной и ядерной угрозах
Доверяйте надёжному — подпишитесь на Telegraf в Google Новостях

Вечером 1 ноября произошла кибератака не только на украинское приложение для оповещения. Взлому также подверглись российские ресурсы оповещения по опасности — приложение МЧС РФ и каналы в MAX.
"Телеграф" рассказывает, что произошло и кто может стоять за взломами. Разобраться помог искусственный интеллект ChatGPT.
Какие сообщения пришли россиянам
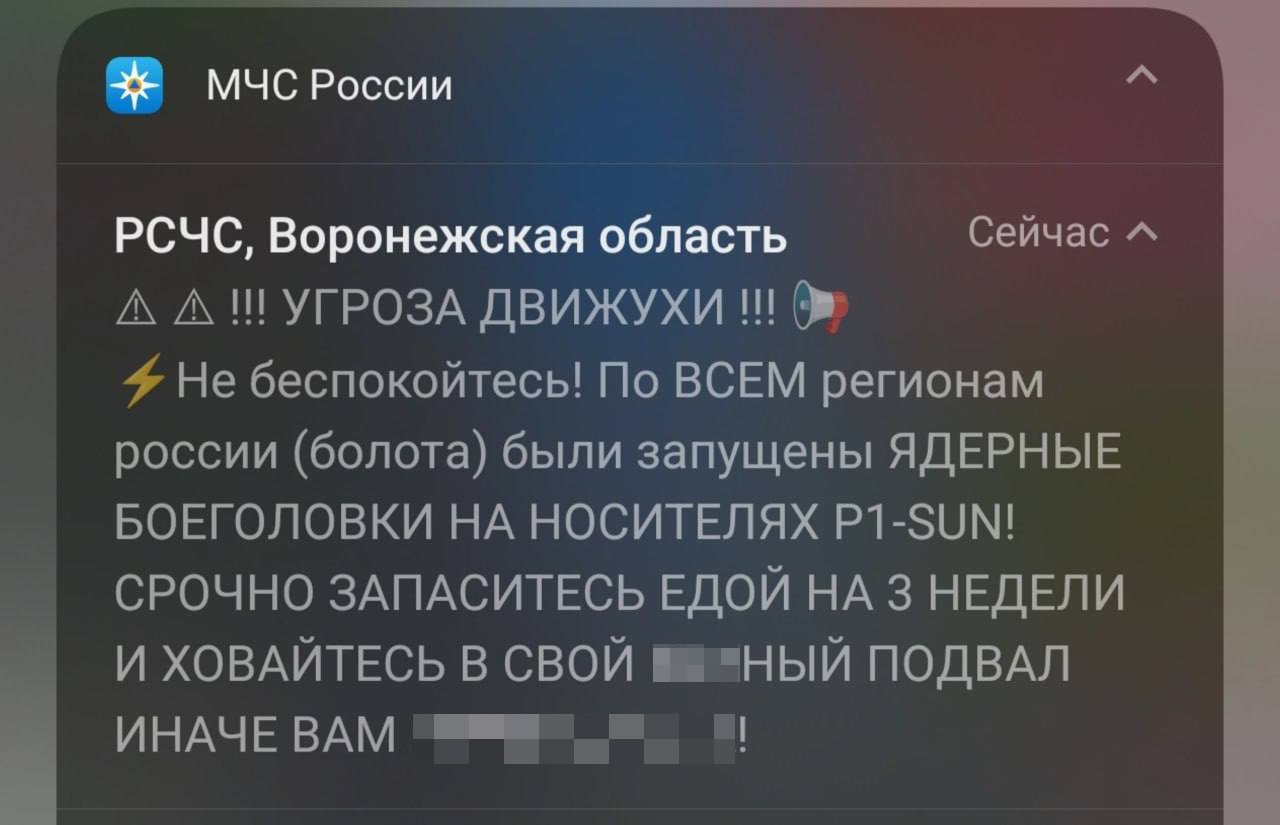
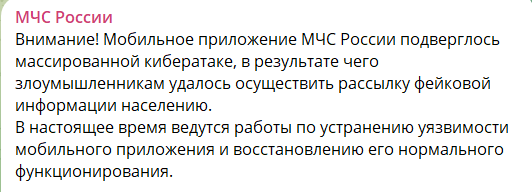
Через несколько часов после атаки на украинское приложение произошла кибератака на приложение МЧС РФ и каналы предупреждений об опасности в MAX (российский мессенджер). Распространялись фейки о запущенных по РФ "ядерных боеголовках" на дронах P1-SUN разработки SkyFall — это украинские перехватчики для борьбы с "шахедами". Россиян призывали запастись едой и прятаться в подвалах. Вскоре МЧС РФ подтвердило взлом и заявило о работе над восстановлением системы.
Какие фейки появились в украинском приложении
Через украинское приложение поступали ложные сообщения о химической и радиационной угрозе, боях в Киеве и запуске "Орешника". Они были направлены на устрашение людей и имели целью подрыв доверия к официальным уведомлениям.
Что могло произойти
Основная рабочая версия – российские хакеры атаковали Украину, а украинские киберактивисты ответили на это нападение. Однако связь между инцидентами остается предположением. В обоих случаях были использованы официальные каналы экстренного информирования, чтобы распространять запугивающие сообщения.
Кого связывают с атаками
К атаке на украинское приложение могли быть причастны российские хакерские группы. Такая версия вытекает из содержания сообщений и логики русских информационно-психологических операций. Украинская сторона также заявляла о российском следе.
Взлом российской системы связывают с украинскими хакерами или партизанскими сетями. В соцсетях причастными к инциденту называли представителей движения "АТЕШ", однако эти сведения не подтверждены. Тем не менее, в целом версия о реакции на вмешательство в работу украинского приложения имеет право на существование.
В пользу этого объяснения свидетельствуют содержание фейков, контекст российско-украинского противостояния и последовательность событий. Однако сама очередность взломов не доказывает, что их организовали как атаку и ответ на нее.
Какие еще версии объясняют взломы
Взломы могли быть независимыми операциями различных хакерских групп, воспользовавшихся уязвимостями систем. В таком случае инциденты произошли близко во времени и имели схожие цели, но за ними стояли разные организаторы.
Есть и теоретическая версия о российской операции под чужим флагом: Россия могла инсценировать атаку на собственные каналы, чтобы создать впечатление взаимных кибератак и отвлечь внимание от собственных действий. Как и предположение о скоординированной провокации третьей стороны, эта версия не подтверждена.
Ранее "Телеграф" рассказывал о кибератаке с сайта "АТБ" в начале октября. Что произошло.